Webseite mit Schadsoftware versehen!

  • Sehr geehrte Damen und Herren,

    ich wurde heute morgen von der Firma I-NetPartner wie folgt informiert:

    "Ihre Webseite "http://www.covercar.eu/" ist von unbekannten gehackt und mit Schadsoftware/-scripten verseucht und wird als Server für unerlaubte Inhalte und Software genutzt.

    Bitte lassen Sie umgehend Ihren Webdesigner danach sehen und die Schadsoftware entfernen. Wenn dies nicht kurzfristig möglich ist müssten wir die Webseite deaktivieren, damit von Ihr kein weiterer Schaden ausgeht.

    Ich habe die Seite darauf hin komplett neu hochgeladen, bin mir aber nicht sicher,ob damit das Problem behoben ist, da mir Herr Straub von der Firma I-NetPartner noch forlgende Info zukommen ließ:

    "da werden Sie aber Hilfe von Zeta brauchen. Deren Software ist vermutlich angreifbar. Da müssen meines Erachtens Updates auf aktuelle Versionen eingespielt werden, damit ein Infektion nach Bereinigung verhindert wird."

    Ist ihnen diesbezüglich etwas bekannt, bzw. was empfehlen Sie mir, was ich tun kann ?

    Vielen Dank im Voraus.

    Dietmar Herr

    IDH-Industrievertretungen
  • Hallo,

    ich würde vor dem kompletten Veröffentlichen, die Daten auf dem Webserver komplett per FTP-Software löschen (falls Sie einen Shop oder Gästebuch nutzen, vorher Backup machen).

    Uns ist keine Sicherheitslücke bekannt. Im Vergleich zu anderen CMS betreiben wir ja auch keine Dienste auf dem Webserver. Ich bin mir daher relativ Sicher, dass der Schadcode über ein anderes Konto auf dem selben Webserver eingeschleust wurde, oder dass bereits Ihr PC verseucht ist und der Schadcode dann mit veröffentlicht wurde. Also bitte auch Ihren PC ausgiebig untersuchen.

    Freundliche Grüße
    Stefan S. (Zeta Producer-Support)

  • IDH_Herr Hallo,

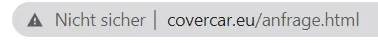
    kleiner Tipp: Zum Schutz der Seitenbesucher wäre es notwendig, auch eine SSL-Verschlüsselung für die Webadresse beim Provider einzurichten. Aktuell ist dies offenbar nicht der Fall:


    Allerdings ist dies gemäß der Europäischen Datenschutzgrundverordnung (DSGVO) für gewerbliche Internetpräsenzen seit Mai 2018 Pflicht (siehe auch: https://www.df.eu/blog/jetzt-wir…sl-zur-pflicht/).

    Bleib(t) gesund!

    Beste Grüße Jörg


    ---

    Ich nutze Zeta Producer Business / Windows 11 (jeweils aktuellste Version)

  • 1. Einmal den Server neu aufsetzten

    2. Ein sicheres SSH Passwort festlegen

    3. Kein normales FTP verwenden. ( Bessere Alternative ist SFTP auch SSH FTP genannt)

    4. Als Verschlüsselung TLS 1.2 oder 1.3 Verwenden. (Da die oben genannte Webseite auf einem Apache läuft kann die TLS Konfiguration so aussehen:

    SSLProtocol all -SSLv3 -TLSv1 -TLSv1.1 ( Mit der Webseite https://www.ssllabs.com/ testen))

    5. Sicherheit relevante Header setzen (Mit der Webseite https://securityheaders.io können die Header überprüft werden und dort erhält man auch weiter Infos dazu)

    Header always set Referrer-Policy: strict-origin

    Header always set X-XSS-Protection: "1; mode=block"

    Header always set X-Content-Type-Options: "nosniff"

    Header always set X-Frame-Options: "sameorigin"

    Header always set Strict-Transport-Security: "max-age=31536000; includeSubDomains"

    Header always set Permissions-Policy: interest-cohort=()

    Header always set Cross-Origin-Opener-Policy: (same-origin|same-origin-allow-popups|unsafe-none)

    Header always set Cross-Origin-Embedder-Policy (unsafe-none|require-corp)

    Header always set Cross-Origin-Resource-Policy: (same-site|same-origin|cross-origin)

    Header always set Expect-CT: max-age=10000

  • @Mitleser und Kommentatoren:

    Der Verdacht auf Sicherheitslücken ist ein sensibles Thema. Ich darf Euch versichern, dass die Entwickler von Zeta den Vorgang verantwortungsvoll untersuchen. Hierzu sind aber noch weitere Infos von IDH_Herr erforderlich.

    IDH_Herr : Bitte stelle per Mail an support(at)zeta-Producer.com mit Link auf diesen Forumsbeitrag folgende Informationen zur Verfügung:

    • genaue Beschreibung der Schadsoftware / unerlaubter Inhalte / Scripte
    • Datum der Feststellung
    • Log-Protokoll der Seitenzugriffe am Tag der Feststellung durch den Hoster sowie der 48 Stunden vor der Feststellung
    • Ftp-Zugriffsprotokoll über den selben Zeitraum
    • Hat der Hoster auch bei anderen Domains, die auf dem selben Server betrieben werden, eine Schadsoftware festgestellt?

    Momentan ist nicht zu erkennen, wie durch die auf der Webseite verwendeten Widgets und Scripte von Zeta eine Infektion hätte erfolgen können.

    Der Thread wird vorläufig für weitere Kommentare geschlossen.

Jetzt mitmachen!

Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!