Google reCaptcha ist verboten

  • Servus,

    Google reCaptcha ist verboten und zählt nicht als essentiell, zwingend notwendig. Aktuell laufen einige Prozesse, u. a. beim Landgericht München. Alle Betreiber, die Google ReCaptcha nutzen und dies nicht explizit mit dem Cookie-Consent zustimmen, zahlen Strafe (wie auch mit Google Fonts). Daher habe ich leider reCaptche von der Website genommen.

    Da aber der bereits verwendete Honeypot bei den Formularen vor Spams nicht ausreichend schützt, wie wäre es mit der Alternative des Open Ressource "Friendley Captcha"? - Friendly Captcha - Spam vermeiden. Datenschutz gewährleisten. Oder kann ZP recaptcha in den Cookie-Consent mit einbauen? Ich weiß, dass macht wenig Sinn, weil wenn der nicht aktiv ist, dann brauche ich auch keinen reCpatcha. Daher die Frage ob ZP per API Schnittstelle Friendly Captcha mit einbinden kann, Formulare, Shop, Gästebuch. Ist seitens der IT Recht Kanzlei München empfohlen; die gerade die Datenschutzerklärung machen. Andernfalls muss ich auf reCaptcha gänzlich verzichten. Das Captcha ist kostenlos bis zu 1000 Anfragen im Monat. Und wenn, dann kann man auch upgraden. Im Account gibt es einen eine erstellte Application Nr (z. B. FCMKGBQUAODAD5NV) und einen API Key (z. B. deineschlagerwelt). Wäre das umzusetzen, wie aktuell mit reCaptcha in ZP?

    LG Mirco

  • Friendly Captcha gefällt mir gut, kostet aber bei geschäftlicher Nutzung mindestens 9€/Monat (> 1000 Anfragen sind es dann schon 39€!). Wie ich unsere Nutzer so kenne, werden wenige bereit sein, nur für ein Captcha 9€ im Monat zu investieren.

    Freundliche Grüße
    Stefan S. (Zeta Producer-Support)

  • Friendly Captcha gefällt mir gut, kostet aber bei geschäftlicher Nutzung mindestens 9€/Monat (> 1000 Anfragen sind es dann schon 39€!). Wie ich unsere Nutzer so kenne, werden wenige bereit sein, nur für ein Captcha 9€ im Monat zu investieren.

    Ja ich weiss. Aber eine andere Möglichkeit gibt es nicht. Dann muss der Google reCaptcha wenigstens im Cookie-Consent gelistet werden. Sonst kann man den gar nicht nutzen.

    Aktuell der Hinweis unter Essenzielle Cookies ist falsch. Und da es inzwischen die Alternative mit Friendly Captcha gibt, hagelt es Abmahnungen ohne Ende. Also ich würde das bezahlen. Programmierung kostet Geld. Google lässt sich das halt durch private Daten bezahlen.

  • Ich lasse das von Google, wer ständig Angst hat sollte am besten überhaupt keine Webseite erstellen. Es gibt schlimmeres auf der Erde, als sich ständig über die DSVGO sorgen zu machen. Ein Kumpel von mir Arbeitet in einer Firma die mehrere Shops haben. Tiernahrung, Druckerpatronen ect. (aus München). Die benutzen noch nicht mal einen richtigen Cookie- Banner. Also macht Euch mal locker ;)

  • Creed, du hast Recht, die DSGVO ist nicht das wichtigste auf Erden ;) Jedoch sollten alle Webseiten-Benutzer bestrebt sein, diese einzuhalten, vor allem wenn es nicht zu umständlich ist wie Web-Fonts selbst zu hosten oder auf Google Analytics zu verzichten und dafür eine DSGVO-konforme Application zu nutzen.

    Bei den Formularen scheint es nicht ganz so trivial zu sein. Ich kann zwar Stefans Argument nachvollziehen, dass viele nicht bereit sind 9 EUR im Monat zu zahlen. Jedoch gibt es auch Vereinsseiten, die nichts bezahlen müssten. Jedoch fände ich es sehe wünschenswert wenn ich als Zeta-Nutzer überhaupt eine Option hätte.

    Will ich nix zahlen, nutze ich das Zeta Formular mit der Gefahr von viel Spam.

    Will ich nix zahlen, nutze ich das Zeta Formular mit reCaptcha und gehe die Gefahr ein abgemahnt zu werden.

    Bin ich ein Verein oder Privatmensch, muss ich nichts zahlen

    Will ich ein Spam-geschütztes Formular UND will mich DSGVO-gerecht verhalten, muss ich zahlen.

    Daher fände ich es sehr sehr wünschenswert, wenn dies optional mittels API möglich wäre.

    Grüße

    Tobias

  • Ich lasse das von Google, wer ständig Angst hat sollte am besten überhaupt keine Webseite erstellen. Es gibt schlimmeres auf der Erde, als sich ständig über die DSVGO sorgen zu machen. Ein Kumpel von mir Arbeitet in einer Firma die mehrere Shops haben. Tiernahrung, Druckerpatronen ect. (aus München). Die benutzen noch nicht mal einen richtigen Cookie- Banner. Also macht Euch mal locker ;)

    Ich verstehe Sie sehr gut! Ich finde diese DSGVO ein Wahnsinn aber ich bin auch verstrickt mit der Politik u. a., mit der Polizei etc... Ich habe bereits die Info, dass diese Lücken vehement aufgegriffen werden. Es werden die einzelnen Datenschutzstellen in ihren Kreisen alles prüfen. Auch eine Seite die Futtermittel oder sowas verkauft. Ich weiß auch jetzt, dass bald alle die ein E-Hybrid Plugin fahren ihre Zuschüsse zurückzahlen können, wenn sie nicht prozentual auf Strom fahren. Das soll in Zukunft protokolliert und ausgelesen. Was ich damit sagen will.... aktuell kann man glück haben, aber nicht mehr auf die Dauer.

  • Der Landesbeauftragten für den Datenschutz und die Informationsfreiheit von Baden-Württemberg schreibt in einer langen Veröffentlichung mit Stand März 2022, dass man auf einer Webseite, die nur essentielle Cookies verwendet keine Einwilligung zur Verwendung von Cookies vom Benutzer verlangen soll, d.h. so ein Banner würde sogar schaden.

    Deshalb habe ich vor einiger Zeit den ReCAPTCHA-Schutz von meinem Antwortformular (mit nur 3 Feldern) entfernt und frage jetzt auch nicht mehr nach der Cookie-Einwilligung.

    Daraufhin habe ich pro Tag einige Spams über das Formular bekommen, d.h. das abgeschaltete ReCAPTCHA hat vorher eigentlich gut funktioniert.

    In der Folge habe ich ReCAPTCHA wieder aktiviert und gleichzeitig im Formular den Hinweis geschrieben, dass bei der Verwendung des Formulars Daten an Google gesendet werden. Wer dies nicht möchte, sollte das Formular nicht verwenden und stattdessen einfach eine Mail an mail@xyz.de schreiben.

    Wenn ich die obige Diskussion jetzt verfolge, dann werde ich folgendes machen: ich verwende überhaupt kein Antwortformular und brauche dann auch kein ReCAPTCHA. Ich gebe nur die E-Mail-Adresse (verlinkt) bekannt und glaube, das praktisch jeder einfach mit dem eigenen Postfachsystem dann eine Mail verfassen kann und so mit uns Kontakt aufnehmen kann.

    Ist das eine praktikable Alternative?

  • Hallo in die Runde,

    ich stolpere gerade über das gleiche Thema und habe hier https://www.cyon.ch/support/a/captcha noch weitere Alternativen gefunden, die ev. eingebunden werden könnten :)

    Das wäre wirklich eine sehr große Hilfe, da ich vermehr mitbekomme wir der Spam zunimmt und mancher schon sein Formualr von der Seite nimmt.

    Besten Dank im Voraus

    Dagmar

  • In der Folge habe ich ReCAPTCHA wieder aktiviert und gleichzeitig im Formular den Hinweis geschrieben, dass bei der Verwendung des Formulars Daten an Google gesendet werden. Wer dies nicht möchte, sollte das Formular nicht verwenden und stattdessen einfach eine Mail an mail@xyz.de schreiben.

    Davon kann ich nur abraten.

    Das Hauptproblem bei der Lösung ist: Das Captcha "verfolgt" deine Bewegungen auf der Seite, wo es eingebunden ist. Anhand dieser Bewegungen kann Google dann Mensch von Maschine unterscheiden. Dazu muss nicht erst das Formular ausgefüllt werden. Sprich, wenn dir aufgrund so einen Hinweises dann jemand eine Mail schreibt, wurde er/sie zuvor bereits von Google "verfolgt". Und das ist gegen die DSGVO, wenn dafür keine Einwilligung vorliegt.

  • Hallo liebe Leute,

    was haltet ihr von dieser Lösung?

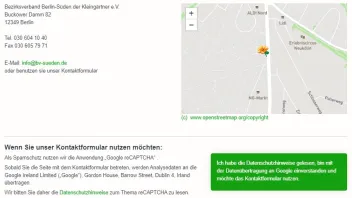
    Ich habe das Kontaktformular auf eine eigene Seite gepackt und dafür einen Hinweistext und einen Button zum Formular eingebaut:


    Damit müsste man doch auch laut DSGVO auf der sicheren Seite sein (mehr Hinweis/Warnung geht doch gar nicht :wacko: ) Und zumindest als Workaround - bis man eine bessere Lösung hat - ist das m. E. nach gar nicht so schlecht.

    Gruß
    Marina

  • Hallo Marina,

    sehr guter Ansatz, dem ich nur noch zwei Anregungen hinzufügen möchte:

    1. Kontaktseite im Navigationsmenü ausblenden (nicht mehr direkt erreichbar)
    2. Kontaktseite auf "noindex" setzen und nicht in Sitemap aufnehmen (verhindert Listung der Kontaktseite bei den Google-Suchergebnissen)
  • Danke für den Hinweis!

    An das Navigationsmenü hab ich noch gedacht aber an die Sitemap nicht!

    Gruß

    Marina

  • Schade, aber Danke für den Hinweis, Stefan S! :thumbup:

    Bleib(t) gesund!

    Beste Grüße Jörg


    ---

    Ich nutze Zeta Producer Business / Windows 11 (jeweils aktuellste Version)

  • Ist das überhaupt sicher, das es verboten ist? Ich habe gerade einem großen Postdienstleister eine Beschwerde geschickt, da steht es nicht einmal im Datenschutz. Weiterhin einem großen Lebensmittelkonzern wo ich was bestellt habe, nutzen alle, dort steht es im Datenschutz und mit Checkbox aber.

  • Der Datenschutz schützt den Besucher, nicht den Anbieter. Der Zweck der Website ist daher, nach meinem Verständnis, unerheblich.

    Freundliche Grüße
    Stefan S. (Zeta Producer-Support)

  • Ich habe mir jetzt mal Friendly Captcha angesehen.

    Da steht:

    Personal

    Kostenlos

    • 1 geschützte Webseite
    • Bis zu 1.000 Anfragen / Monat

    Das würde bedeuten, dass alle privaten Seiten, die (so wie ich) nur eine Webseite betreiben,- und auch mit den 1.000 Anfragen pro Monat locker auskommen,

    das Thema erledigt hätten.

    Oder habe ich etwas übersehen?

  • Das ist richtig. Nur gewerbliche Nutzung kostet Gebühr. Und 1000 Formularsendungen im Monat, die schaffen nur ARD/ZDF oder andere große Konzerne. Das ist schon richtig fair.

  • Guten Morgen,

    wenn ich das richtige verstehe ist bei Google das Problem das die Daten in Richtung USA gehen.

    Die Alternative Friendly Captcha ist zwar interessant, aber werden da die Daten nicht evtl. auch außerhalb Deutschlands erfasst? Bei den Profipaketen steht der Hinweis "Dedizierte Rechenzentren (z.B. nur EU)". Im Umkehrschluss bedeutet das doch, dass bei den kostenlosen bzw. 9,00€ und 39,00€ Paketen man nicht wissen kann, wo die Rechenzentren stehen.

    Immerhin legt Friendly Capture offen was mit den Daten, wo auch immer diese gespeichert werden, geschieht.

    Was bringt uns dass dann wenn auch hier Daten hingehen im Vergleich zu Google?

    Mit freundlichen Grüßen
    Christian Richter

  • Go

    Guten Morgen,

    wenn ich das richtige verstehe ist bei Google das Problem das die Daten in Richtung USA gehen.

    Die Alternative Friendly Captcha ist zwar interessant, aber werden da die Daten nicht evtl. auch außerhalb Deutschlands erfasst? Bei den Profipaketen steht der Hinweis "Dedizierte Rechenzentren (z.B. nur EU)". Im Umkehrschluss bedeutet das doch, dass bei den kostenlosen bzw. 9,00€ und 39,00€ Paketen man nicht wissen kann, wo die Rechenzentren stehen.

    Immerhin legt Friendly Capture offen was mit den Daten, wo auch immer diese gespeichert werden, geschieht.

    Was bringt uns dass dann wenn auch hier Daten hingehen im Vergleich zu Google?

    Goolge reCaptcha sitzt in Amerika und ist verboten.

    Friendly ist ein Deutsches Unternehmen und somit in der EU und DSGVO konform. Abgesehen davon setzen die KEINE Cookies ein.

    Deren Server sind in DE und können auch in Österreich oder Frankreich sein. Das spielt keine Rolle, solange Daten innerhalb der EU bleiben.

    VG

    Einmal editiert, zuletzt von undweg (14. April 2022 um 15:00)

  • Deren Server sind in DE und können auch in Österreich oder Frankreich sein. Das spielt keine Rolle, solange Daten innerhalb der EU bleiben.

    VG

    Sorry, aber Friendly Captcha gibt an, 200 Server weltweit zu haben. Leider ist die EU nicht "weltweit".

    Und wozu dann der Hinweis bei den Profipaketen?

  • Sorry, aber Friendly Captcha gibt an, 200 Server weltweit zu haben. Leider ist die EU nicht "weltweit".

    Und wozu dann der Hinweis bei den Profipaketen?

    Unter https://docs.friendlycaptcha.com/#/eu_endpoint ist beschrieben, wie ein EU-Endpunkt gesetzt werden kann, der die Datenverarbeitung auf den Geltungsbereich der DSGVO begrenzt. Dies ist aber nur bei den Profi-Paketen möglich. Aus meiner Sicht daher nur eine Scheinlösung.

  • Bevor wir nun zu viel spekulieren. Ich habe vom Radiosender eine Anfrage gemacht mit folgender Antwort:

    Lieber Herr XXXX,

    Vielen Dank für Ihre Anfrage, über die wir uns sehr gefreut haben! Ich versuche Sie möglichst detailliert zu beantworten.

    Unseren Auftragsverarbeitungsvertrag können Sie mit dem Kennwort XXXXX unter folgender Webadresse abrufen: XXXXX

    Wir sind ein deutsches Unternehmen und unser Service erfüllt höchste deutsche Datenschutzstandards, um Compliance sicherzustellen.

    Wir nutzen zur Verarbeitung unserer technischen Validierungsmechanismen den Dienstleister Cloudflare mit 200 Standorten weltweit, darunter 30 Standorte in der EU.

    Für unseren Verifizierungsprozess müssen wir keine personenbezogenen Daten speichern. Bei jeder Anfrage im Internet und damit auch bei Anfragen, die an unseren Dienstleister gesendet werden, wird die IP-Adresse übertragen. Da zu unseren Kunden große Konzerne, Organisationen und Regierungen innerhalb der EU zählen, bieten wir gemeinsam mit dem Rechenzentrumsanbieter Hetzer aus Deutschland ein Proxy-Server-Cluster mit ausschließlichem Standort in Deutschland an.

    Das bedeutet konkret: Professional-Kunden können im Friendly Captcha Dashboard zwischen einem globalen und unserem EU-Endpoint wählen. Wenn der EU-Endpoint gewählt wird, werden alle Endnutzer-Anfragen zunächst an unser deutsches Server-Cluster gesendet, die IP-Adresse via One-Way-Hashing anonymisiert und erst dann an Cloudflare weitergeleitet. Damit erhält Cloudflare kein einziges personenbezogenes Datum mehr und wir können einen größtmöglichen Datenschutz anbieten. So können wir Ihnen eine auf dem Markt einzigartige, Schrems II-konforme Lösung anbieten.

    Aber auch in allen, sprich auch den kleineren Plänen werden EU-Standorte genutzt und sind somit datenschutzkonform. Der Unterschied liegt primär darin, dass der Standort entweder von Cloudflare (US-Anbieter) oder Hetzner (deutscher Anbieter) betrieben wird.

    Ich hoffe, dass ich Ihnen damit weiterhelfen konnte!

    Herzliche Grüße

    XXXXXX

  • Hallo zusammen,

    ja die leibe DSGVO, ich habe bei all meinen Projekten recaptcha entfernt. Ein Mitbewerber hat die ersten Mahnungen erhalten :-((

    Es bringt ja nicht's... man bewegt sich auf sehr dünnem Eis.

    Es wäre schön bzw. wichtig wenn auch im Widget ein Hinweis steht, dass dies nicht erlaubt ist, oder auf eigener Verantwortung.

    Oder nocheinfacher im Widgte Formular sowie Shop (Optionale Einstellung: Websiteschlüssel und Geheimer Schlüssel) entfernen.

    Gibt es den wirklich keine andere Möglichkeit als FriendlyCaptcha?

    Beste Grüße

  • Das kann ich nicht begrüßen, das Widget Formular sowie Shop (Optionale Einstellung: Websiteschlüssel und Geheimer Schlüssel), das dies entfernt wird. es sollte jeder frei Entscheiden dürfen ob er das verwendet oder nicht.

  • Das kann ich nicht begrüßen, das Widget Formular sowie Shop (Optionale Einstellung: Websiteschlüssel und Geheimer Schlüssel), das dies entfernt wird. es sollte jeder frei Entscheiden dürfen ob er das verwendet oder nicht.

    Hallo Creed, da stimme ich Dir zu. Es sollte jeder selbst entscheiden können ob er das recaptcha nutzt oder auch nicht. Ich fände es nur fair gegenüber neuen ZP Anwender die noch nicht so Form in dieser Materie sind, wenigstens einen Hinweis zu geben. Sonst lässt man die ins offene Messe laufen und sollte eine Abmahnung ins Haus flattern, ist das Geschrei groß. Und dann kommt die Frage, ja warum...... oder sehe ich das so falsch?

    Viele Grüße

  • Ja das wäre nicht schlecht. Ich würde es begrüßen wenn hier von Zeta Producer ein Vorschlag kämme .-))

    Wie bereits geschrieben, handelt es sich allerdings um einen älteren Artikel auf einer Website. Und es ist natürlich nicht so bequem umzusetzen wie mit Angeboten diverser Dienstleister. Ob sich derartiges durch das ZP-Entwicklerteam umsetzen ließe und dann quasi ein integriertes "Feature" des ZP wäre, kann ich leider nicht beurteilen.

    Bleib(t) gesund!

    Beste Grüße Jörg


    ---

    Ich nutze Zeta Producer Business / Windows 11 (jeweils aktuellste Version)

  • ein Hallo nochmals in die Runde. Hat jemand etwas von hcaptcha.com gehört? und wäre das eine alternative? Viele Grüße

  • Guten Morgen in die Runde ...

    Gibt es denn zum Verbot von reCaptcha irgendwas "offizielles"? Es macht ja keinen Sinn, schon vorher in Panik zu verfallen, auf allen Sites das Captcha zu entfernen und dann ist es nicht offiziell oder erst mal nur angedacht.

    Dazu müsste doch eine bindende Entscheidung bzw. ein Urteil existieren, welche/s man lesen kann?

    Viele Grüße

    oldiemac

  • Hallo Oldiemac,

    schau mal hier weiter oben im Beitrag 15 da ist ein Link. Da kann man mal nachlesen.

    Gruß Maik

    Win 11

    Zeta Producer, Version 16.7 Business

  • Guten Morgen in die Runde ...

    Gibt es denn zum Verbot von reCaptcha irgendwas "offizielles"? Es macht ja keinen Sinn, schon vorher in Panik zu verfallen, auf allen Sites das Captcha zu entfernen und dann ist es nicht offiziell oder erst mal nur angedacht.

    Dazu müsste doch eine bindende Entscheidung bzw. ein Urteil existieren, welche/s man lesen kann?

    Viele Grüße

    oldiemac

    Ja das Urteil gibt es! Aktuell in München.

    Es gibt zwei Möglichkeiten:

    reCaptche Ja - Dann muss Zeta im Cookie-Consent Opt-In und Opt-Out anbieten und NICHT wie bislang essenziell.

    Wenn das nicht gemacht wird, dann muss eine andere Alternative her, die keine COOKIES setzen und das ist ausschließlich aktuell Friendly Captcha. Sonst NIEMAND! Dies wäre essenziell.

    VG

  • Nur zur Info: Für Version 16.5 arbeiten wir an einem eigenen Frage/Antwort Captcha. Fragen Sie aber bitte nicht, wann 16.5 erscheint, das steht noch nicht fest.

    Freundliche Grüße
    Stefan S. (Zeta Producer-Support)

  • Nur zur Info: Für Version 16.5 arbeiten wir an einem eigenen Frage/Antwort Captcha. Fragen Sie aber bitte nicht, wann 16.5 erscheint, das steht noch nicht fest.

    Das ist toll! Vielen Dank für die Lösung.

    VG

Jetzt mitmachen!

Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!