


Hallo
Nach Überprüfung meiner Seite mit Google PageSpeed Insights meldet dieser Check ein Sicherheitsproblem für jQuery@1.12.3, nämlich wie folgt:
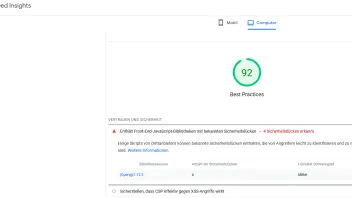
Siehe auch Details dazu: https://security.snyk.io/package/npm/jquery/1.12.3
Möchte gerne wissen, was die Experten hier dazu meinen, ist ja die Version, die in ZP integriert ist, oder?
Warum ist denn diese (veraltete) Version noch in ZP drinn, wenn doch bereits eine Version 3.6.3 (die nicht vulnerable ist) zur Verfügung stünde?
Habe nun - für MEIN verwendetes jQuery die neuste Version nachgeladen mit ...
weil ja mit "$-Alias" immer die zuletzt geladene jQuery-Version benutzt wird ... dann sollte der das folgende Script also mit v3.6.3 ausgeführt werden ...
<script>
$(function() {
var auto_refresh = setInterval(
function() {
$('#servertime').load('_ag_php/servertime.php').fadeIn("slow");
}, 1000); // refreshing after every 1000 milliseconds (1 sec)
});
</script>
... nehme ich jetzt mal an. Yup, scheint so, jedenfalls gibt ein:
if (typeof jQuery != 'undefined') {
// jQuery is loaded => print the version
alert(jQuery.fn.jquery);
}
die Version mit 3.6.3 aus.
Der Nachteil ist halt, dass extra nochmals eine jQuery-Version nachgeladen wird - die Frage bleibt, warum verwendet ZP eine solch alte und verwundbare Version? Kann mir zwar durchaus vorstellen, dass dies für das eigentliche Layout nicht so/wirklich ein Problem ist - aber trotzdem ...
Mit bestem Gruss
Norbert