

Hallo in die Runde.
Seit einiger Zeit werde ich immer mehr zugemüllt mit Spam bei Anmeldungen eines Kunden-Kontos - siehe Bild- mit immer demselben Muster, daß der gleiche Name bei Vor- und Nachname zu bizarren E-Mail-Adressen eingetragen wird, könnte auch maschinell sein.
Dadurch kommen die Spammer auch an die für die Anmeldungsbestatigung hinterlegte E-Mail-Adresse, die dann ebenfalls mißbraucht werden kann.
Gibt es eine Möglichkeit, hier einen Spam-Schutz einzubauen, der individuell ausgefüllt werden muß, bevor das Kundenkonto angelegt wird und die Bestätigungsemail rausgeschickt wird?
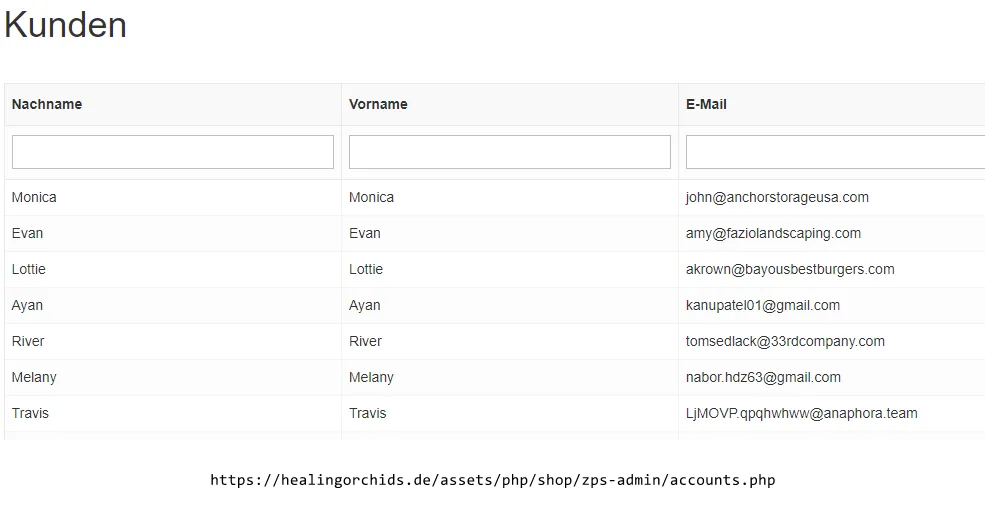

Gibt es einen Spam-Schutz beim Anlegen von einem Kunden-Konto im Shop ?
-
-
-
Wenn dieses Spammen immer vom gleichen Source her kommt (identische(r) IP/Host) resp. nur einigen wenigen, was z. B. via Server-Logs (und ggf. Raw-Server-Logs) herausgefunden werden könnte, wäre auch eine entsprechende Sperrung eine Möglichkeit.
Je nach verwendetem Anbieter kann das z.B. via GUI (im Webpanel (Verwaltung Ihres Hostings) oder ähnlich) oder bei Verwendung von Apache als Hosting-Server auch direkt in dessen Haupt-.htaccess-Datei vorgenommen werden.
Für die .htaccess-Datei für Apache-Server >= v2.4 sollte dies dann nach folgendem Schema funktionieren:
Code<RequireAll> Require all granted # IPv4 Require not ip x.x.x.x # IPv6 Require not ip xxxx:xxxx:xxxx:xxxx:xxxx:xxxx:xxxx:xxxx # Host Require not host spammer.example.com </RequireAll>Die "x" und "spammer.example.com" sind natürlich durch tatsächliche Zahlen/Buchstaben zu ersetzen ... und nur verwenden, was wirklich gebraucht wird.
Weitere Infos dazu für Apache siehe URL: https://httpd.apache.org/docs/2.4/howto/access.html
Übrigens: Die von mod_access_compat bereitgestellten Anweisungen „Allow“, „Deny“ und „Order“ sind veraltet und werden in einer zukünftigen Version nicht mehr verwendet. Diese Anweisungen also nicht mehr verwenden.
Aber Sie sollten bei solchen .htaccess-Anpassungen schon genau wissen, was Sie da tun!
Mit einem freundlichen Gruss
-
Grüß Euch,
ich habe das gleiche Problem, ebenfalls nur bei den Kundenkonten.
Bei Bestellungen ist das noch nie vorgekommen.
Daher meine Frage:Lässt sich der Captcha auch NUR für die Einträge in ein Kundenkonto anlegen, oder müssen Bestellkunden dann im Bestellvorgang wieder NOCH ein Feld mehr ausfüllen, zusätzlich zu den AGB und dem Widerruf ?Erledigt. ReCatcha 3.0 ausprobiert, bringt keine Veränderung. Spammer nach wie vor dran.
Wirkt gar nicht.
Was kann man tun ?
Über eine Antwort würde ich mich sehr freuen.
Und auch über eine Antwort, was jemand genau davon hat, dass er Fake-Accounts anlegt - ich verstehe das wirklich nicht.
Jetzt mitmachen!
Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!