

Hallo zusammen,- und allen ein gesundes neues Jahr! 
Das Erzeugen eines Backups wird mit dem Fehler "No such file; No such file" abgebrochen.
Was möchte mir dieser Fehler sagen?
Hallo zusammen,- und allen ein gesundes neues Jahr!
Das Erzeugen eines Backups wird mit dem Fehler "No such file; No such file" abgebrochen.
Was möchte mir dieser Fehler sagen?
Hallo Wolfgang,
ich hatte zum Jahresanfang 2025 das selbe Problem. Ursache waren damals Spam-Einträge im Gästebuch mit Icons/Sonderzeichen.
Zur Eingrenzung, ob dies auch bei Dir Ursache sein könnte, deaktiviere in den Backup-Optionen das Kästchen "online-Daten sichern". Wenn das Backup dann durchläuft, hängt es wohl bei Dir auch am Gästebuch. Den genauen Lösungsweg suche ich dann noch raus.
Hallo Thomas.
Im Gästebuch habe ich gerade nachgesehen. Da gibt es keine Spam-Einträge, o.ä.
Und bei den Backupoptionen ist das Kästchen "Online-Daten sichern" auch deaktiviert. (war auch schon so)
Komisch ist, dass vor Weihnachten noch alles funktionierte.
Hallo zusammen.
Gibt es ev. noch einen Tip, bezüglich der Fehlermeldung?
Vorerst sichere ich den kompl. Projektordner. Besser ist besser.
Hallo Wolfgang,
bleibt der Fehler bestehen, wenn Du, sofern überhaupt aktiviert, „Auf meinem Webserver speichern“ deaktivierst?
Hast Du testweise auch mal einen anderen lokalen Speicherort ausprobiert?
Viele Grüße
Tom
Hallo Tom.
Ja, der Fehler bleibt bestehen.
Das mit dem Webserver ist gar nicht aktiviert.
Und ich habe auch schon mit verschiedenen lokalen Speicherorten versucht.
Leider keine Veränderungen.
Was man - auch zur Eingrenzung - noch probieren könnte ist, bei den Backup-Einstellungen, mal nur das erste Element zu aktivieren (bei "Elemente" eben). Geht es nicht, nur das Zweite, usw. VIELLEICHT findet man so zumindest raus, an welchem/n Element/en es liegt.
Gruss
Hallo Norbert.
Gute Idee. Das Ganze dann über "Einstellungen" >> "Backup" >> Backup erstellen durchgeführt.
Ergebnis:
Nur Bilder und Daten sichern = ok
Zusätzlich mit Online-Daten sichern = Fehler
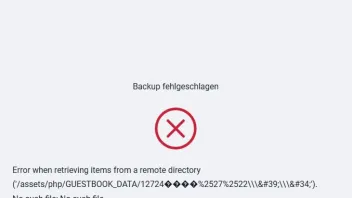
Und da erscheint dann auch das "No such file; No such file"
Mit "Vorlagenprojekte sichern" = ok
Mit "Das aktuelle Layout sichern" = ok
ABER
Wenn ich über "Einstellungen" >> "Backup" >> "Backup erstellen" gehe und die oben angegebenen Auswahlen treffe,
also OHNE "Online-Daten sichern" erschein ebenfalls der Fehler "No such file; No such file".
Also manuell funktioniert es, automatisch nicht.
Aha, sehr interessant! Und man sieht tatsächlich auch, dass das Gästebuch involviert ist.
VIELLEICHT wäre es sogar möglich, beim angezeigten Guestbook-Eintrag bereits "was zu machen", vielleicht ist es aber auch besser zu warten, damit sich Hanabi weiter dazu äussern könnte.
Immerhin ist nun offenbar klar, was der Grund ist.
Gruss
PS: So oder so sollte sich das Zeta auch anschauen, weil da muss offenbar was gefixt werden.
Lösungsansatz:
Bei mir tauchte der Fehler im Januar 2025 auf, ich hatte das damals im geschlossenen Bereich des Forums mit dem Support diskutiert, daher hatte deine Suche kein Ergebnis gebracht.
Hallo Norbert.
Ja sehr interessant. Was jetzt wieder das Gästebuch damit zu tun hat, entzieht sich meiner Kenntnis. 
Es ist das ZP eigene Gästebuch. Aber, wie auch immer.
Ich bin schon ganz gespannt auf das weitere Input.
Als Ergänzung hierzu im Anhang mein damaliges Gästebuch.
Alpengreis & Support : aus dem Zeitstempel des Gästebuchs ist erkennbar, dass es ein automatischer Angriff war.
Lösungsmöglichkeiten :
Nachtrag AnnWolf : ich hatte unmittelbar vor deinem letzten Kommentar den Lösungsweg gepostet.
Es steht auf dem Screenshot unten eben mit "...assets/php/GUESTBOOK_DATA...", dass genau dort der Fehler entsteht.
So oder so viel Glück und dass es hoffentlich schnell wieder ordnungsgemäss läuft!
Gruss
Hallo Thomas.
Danke für die Hinweise.
Im Gästebuch der Webseite finde ich keine Spameinträge, die ich als solche interpretiere,- und löschen kann. Aber auf dem Server kommt mir doch einiges komisch vor. (siehe Bild). Wenn ich nun alle Verzeichnisse, die durch den Spameinträge auf dem Server unter "/assets/php/guestbook_data" generiert wurden, via Filezilla gelöscht habe (es sind einige), was passiert dann mit den Gästebucheinträgen?
Und welche müssen auf jeden Fall unangetastet bleiben?
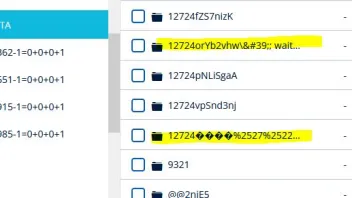
Ich denke, die kannst du löschen.
Die Entwickler sollten da aber mal nachsehen, da scheint es je irgendein injection Problem zu geben. Als Angreifer sollte man nicht die Namen der Ordner und Dateien im Gästebuch beeinflussen können.
Hallo Phil.
Wo hat denn ZP die korrekten Gästebucheinträge gespeichert?
Ich habe mal den Inhalt vom Ordner "Guestbook_Data" beigefügt. Das sieht alles nach Spam aus.
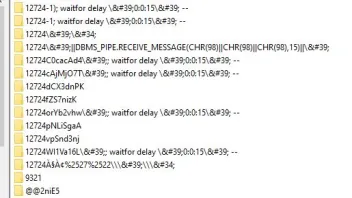
Die Spam-Ordner dürfen nicht einfach gelöscht werden. Zunächst muss der Eintrag in der Datenbank des Gästebuches gelöscht werden, anderenfalls geht das Gästebuch "verloren".
Zur Eingrenzung: unter https://reisen-mit-dem-wohnwagen.de/gaestebuch.php wird beim Anlegen eines neuen Eintrages angezeigt, dass die Einträge moderiert werden.
Bitte warte auf den regulären Support, da nur dieser weiß, wie die Datenbank zum Gästebuch aufgebaut ist und welche Abhängigkeiten bestehen.
Selbsttest: Ich habe bei meiner Homepage eben einen neuen Eintrag erstellt und direkt danach über Filezilla den neu angelegten Ordner in DATA gelöscht. Auf der Homepage waren danach keine Einträge mehr vorhanden.
Hallo Thomas.
Danke, ich warte mal auf den regulären Support.
Aber wie ich schon geschrieben hatte, im Gästebuch selbst (mit Adminrechten) kann ich keinen Spameintrag erkennen. Es sind alles lauter nette Einträge.
Nur auf dem Server kann ich sehen, dass da jemand "etwas versucht hat".
Aber ich warte.
Die Einträge mit den ungewöhnlichen Namen im Screenshot, sind das Ordner oder Dateien?
Hallo Stefan S.
Das sind Ordner.
Erst ab "1e1cc80f-34da-486b-9e77-3b44aa3e93e7.txt", sind es einzelne Dateien.
Innerhalb der Ordner steht ein Ordner "assets" alleine, oder aber auch mit mehreren Daten zusammen.
Das sind Ordner.
Eigenartig. In unserem Code ist kein Code zur Erzeugung von Ordnern enthalten und wir erlauben im Gästebuch ja auch keinerlei Datei-Uploads oder so. Ich frage mich also, ob die Ordner nicht vielleicht anderweitig generiert wurden, z.B. von einem Virus oder so.
Kann der Provider ggf. rauskriegen (über Logfiles oder so), was die Ordner generiert hat?
Das werde ich mal anfragen.
Kann ich irgendwie meine Einträge im Gästebuch sichern?
Ich könnte dann den Ordner komplett löschen,- und wieder die Einträge sauber einpflegen.
Oder geht das garnicht? 🤔
Den Ordner "Guestbook_Data" per FTP laden und sichern sollte ausreichen.
Damit aber vielleicht besser warten, bis der Provider nachgesehen hat, woher die Ordner kommen…
Ok, dann lade ich mir aber auf einen Teil von dem Murks mit, oder?
Ja, aber eben nur zur Sicherung.
Nach der Sicherung können Sie ja all diese eigenartigen "Ordner" auf dem Server (per FTP) löschen. Dann sollte ja alles wieder sauber sein und die Gästebuch-Einträge auch beim Backup aus ZP wieder mit gesichert werden.
Ok. Ich werde morgen den Provider anschreiben. Das Ergebnis teile ich dann mit.
SQL-Injection ist das Plausibelste IMHO.
-1 OR 2+362-362-1=0+0+0+1
-1 OR 2+651-651-1=0+0+0+1
-1 OR 2+915-915-1=0+0+0+1
-1 OR 2+985-985-1=0+0+0+1
sind wohl klassische SQL-Injection-Testpayloads von Bots.
Dazu braucht es keinen in ihrem Quellcode existierenden Code, der Ordner/Dateien erstellen kann.
Auch muss die eigentliche Injection nicht mal "ernsthaft" erfolgreich gewesen zu sein, im Sinne eines "richtigen" Hacks. Trotzdem können die Angriffe zum entsprechenden Resultat geführt haben. Und das betrifft eben nicht nur reine SQL-DBs, sondern auch SQL Server Compact DBs (SDF).
Gruss

Auch muss die eigentliche Injection nicht mal "ernsthaft" erfolgreich gewesen zu sein, im Sinne eines "richtigen" Hacks. Trotzdem können die Angriffe zum entsprechenden Resultat geführt haben. Und das betrifft eben nicht nur reine SQL-DBs, sondern auch SQL Server Compact DBs (SDF).
Wir nutzen auf dem Webserver aber für das Gästebuch keinerlei DB.
Oh, ok, danke für die Info! Das ist dann WIRKLICH mystisch schon fast!! Dann müssten es eigentlich textbasierte Payloads sein. Aber wie das dann (wohl via PHP) ausgelöst wird, kann ich nicht beurteilen. Irgendwas vielleicht zuwenig "sanitized"? Aber das sind nur Mutmassungen. Letztlich ist es aber passiert, auch bei Thomas.
Gruss
Lösungsvorschlag für das aktuelle Problem:
Langfristige Lösung: Zeta-Captcha fürs Gästebuch, außerdem Härtung der PHP-Komponenten gegen direktes Ausführen via .htaccess.
Der Angriff bei Wolfgang erfolgte am 02.08.2024, bei mir am 22.08.2024, da hat kein Provider mehr Log-Daten über den Zeitraum. Wir können also nicht nachvollziehen, ob hierzu das Formular wiederholt automatisiert ausgefüllt wurde (meine Vermutung, da ich rund 1000 Mails "neuer Gästebucheintrag" bekommen hatte), oder Zugriffsmöglichkeit auf das Verzeichnis bestand.

Langfristige Lösung: Zeta-Captcha fürs Gästebuch, außerdem Härtung der PHP-Komponenten gegen direktes Ausführen via .htaccess.
Hi, Das Problem das bei dem Gästebuch das recaptcha von Google genutzt wird. Vielleicht kann das Zeta Team das eigene captcha wie beim Formular einbinden.
Gruß Sammy
@Entwickler Schaut euch mal Zeile 528 in der Controller.php des Guestbook-Moduls an, da vermute ich die Sicherheitslücke. Ihr verwendet die "dataDomain" dann an einigen Stellen, z. B. um Verzeichnisse zu erstellen, ohne zu prüfen, ob der Wert aus dem Request-Array überhaupt valide ist.
Warum wird da überhaupt ein eigener "Storage" implementiert? Wäre eine SQLite-DB nicht sinnvoller?
Hallo zusammen.
Anfrage bei meinem Provider läuft. (1&1) Die Antwort dann hier.
Ich hatte vor einiger Zeit von einem Fremdgästebuch die Einträge in das ZP eigene Gästebuch kopiert. Und hier wurde mir auch (ich glaube von Stefan S.) erklärt, wie ich die Zeitstempel anpassen muss. Das hat alles super funktioniert. Wo sind denn diese Einträge zu finden? Die müssten doch im Klartext zu lesen sein, oder?
Mein Gedanke ist, diese Daten zu sichern, dann so vorgehen wie Thomas es beschrieben hat (#32) ,- dann die Dateien wieder an dem richtigen Ort auf dem Server einfügen.
Oder denke ich falsch?
Ich habe jetzt in meinem Gästebuch nachgesehen. Der letzte Eintrag ist der 20.12.25
Dazu gibt es auf dem Server in dem Ordner "Guestbook_Data" eine passende Datei mit dem Namen "12724".
Und dort finde ich auch ALLE Gästebucheinträge. Jetzt gehe ich davon aus, dass wenn ich diese sichere,- und später wieder einfüge, müsste es alles sauber sein.
Andere Möglichkeit, alles bis auf die "12724" zu löschen.
Hallo Wolfgang,
das Verfahren wurde hier Gästebuch_Datum editieren beschrieben.
Aus meiner Sicht wäre es aber einfacher, die vorhandenen Kommentare in ein Textwidget zu kopieren und dann die Formatierung so anzupassen, dass es wie echt aussieht.
Hallo Thomas.
Genau, das war es.
Die Kommentare in ein Textwidget zu kopieren, ist ja nicht das Thema. Aber hinterher alles wieder in das Gästebuch Widget, inkl. der Zeitstempel ist schon aufwändiger. Am Ende möchte ich ja wieder ein "echtes" Gästebuch haben.
Was passiert denn, wenn ich alles lösche, außer der besagten Datei?
Ich kann nichtmehr ganz folgen:
Ist denn auf https://reisen-mit-dem-wohnwagen.de/gaestebuch.php nicht in Ordnung, werden da z.B. irgendwo Spam Nachrichten gezeigt?
Für mich sieht das gut aus und es wäre daher ausreichend, wie bereits vorgeschlagen, per FTP diese Ordner ganzen Ordner (mit den eigenartigen Namen) zu löschen.
Genauer gesagt:
Im Ordner Guestbook_Data auf dem Webserver alle Ordner, ausser dem Ordner "12724" löschen. Sie haben ja nur ein Gästebuch im Projekt und dessen Daten liegen in "12724". Alle anderen Ordner können meiner Meinung nach gelöscht werden (vorher ggf. Guestbook_Data sichern).
Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!
Wenn Sie neu bei uns sind, hilft Ihnen unsere Hilfe-Seite dabei, sich im Forum zurechtzufinden. Dort erfahren Sie alles Wichtige, von der Registrierung bis hin zur Erstellung eigener Themen (Fragen).
Ohne Programmierkenntnisse gleich mit Zeta Producer loslegen. Layout auswählen, Text eingeben – fertig. Kostenloser Support und über 99% zufriedene Kunden. Überzeugen Sie sich selbst!