Sicherheitslücke vom Typ “Code-Injection” in PHPMailer

  • Guten Tag,


    gestern habe ich meine 3 Webseiten nach dem Update auf Version 16 neu veröffentlicht. Hat soweit funktioniert. Jedoch heute morgen hat mir mein Provider von jedem Domain eine Email über das stopfen einer Sicherheitslücke im PHP Mailer Dokument zugesendet.
    Offensichtlich gibt es da aus Sicht meines Providers ein potenzielles Problem in einem Script. Dieser wurde von ZP erstellt.
    Hier der Text:

    Sehr geehrter Kunde,

    Wir haben Sicherheitslücken in Scripts entdeckt, die auf Ihrem Account installiert sind. Um Sie und andere Kunden zu schützen, hat unser System die gefundenen Sicherheitslücken automatisch geschlossen. Die folgenden Dateien waren betroffen:

    Sicherheitslücke vom Typ “Code-Injection” in PHPMailer

    /storage/content/40/6112940/isola-bella.ch/public_html/assets/php/formmailer/mailer/class.phpmailer.php

    Sicherheitslücke vom Typ “Code-Injection” in PHPMailer

    /storage/content/40/6112940/isola-bella.ch/public_html/assets/php/_extracted/vendors/vendor/phpmailer/phpmailer/src/PHPMailer.php

    Die gefundenen Sicherheitslücken können von Angreifern dazu genutzt werden, Schadsoftware auf Ihren Account zu laden und damit Missbrauch zu betreiben. Bitte prüfen Sie Ihren Account auf weitere verdächtige Dateien, die unser System nicht erkannt hat.

    Um einen Patch zurückzusetzen, melden Sie sich in Ihrem Hosting Control Panel an und navigieren Sie zur Registerkarte Security.

    Kennt jemand so ein Problem?

    Ist es ratsam den vom Provider zurückzusetzen. Welche Probleme resultieren wenn man den Patch nicht zurücksetzt?

    Danke für Stellungnahme falls etwas bekannt ist.


    Freundliche Grüsse

    André Brändli
  • Hallo,

    leider nennt er die spezifische Sicherheitslücke nicht, wir können das also nicht prüfen.

    Wenn Ihre Formulare weiterhin funktionieren, dann lassen Sie es am besten so, wie vom Provider eingestellt (gepatched).

    Freundliche Grüße
    Stefan S. (Zeta Producer-Support)

  • Guten Tag Herr Stefan S

    Da ich vor ein paar Tagen ebenfalls eine Meldung erhielt, platziere ich die Botschaft auch kurz. Leider habe ich keine Ahnung, ob dies weiter hilft.

    Das Formular funktioniert. Alles gut.

    Alles Gute und besten Dank.

    Viele Grüsse

    elch

    Zeta Producer 17.x - Express

    Website, zu einer nicht primär gewinnorientierten und/oder ernst zu nehmenden Nebentätigkeit: Heubeere.ch ;)
    (PS: "ß" gibt es nicht - und kann ich nicht. Sorry!)

  • Ok, danke elch das hilft weiter, durch die CVE-Nummern. Wir sehen zu, dass wir die Bibliothek entsprechend aktualisieren…

    Freundliche Grüße
    Stefan S. (Zeta Producer-Support)

  • Hallo Stefan

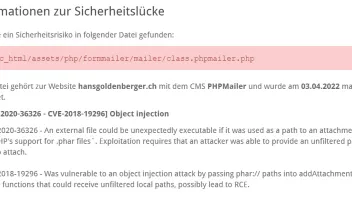
    Da ich nun also auch eine entsprechende Meldung [CVE-2020-36326 - CVE-2018-19296] Object injection des Provider erhalten habe, wollte ich mal nachfragen ob die entsprechende Bibliothek aktualisiert werden konnte.

    Wenn Ja, was muss ich tun um diese Meldung künftig nicht mehr zu erhalten.

    Herzlichen dank für deine Unterstützung.

    Mit freundlich Gruss

    Roland

    Mit freundlichem Gruss

    Roland Lehmann

    ____________________________________________________

    Zeta Producer (Express & Business)

    Version: 16.8.4

    Layout: Clean Style Responsive / Flat Responsive


  • Gute Morgen Stefan

    Da ich zwischenzeitlich mehrere Webseiten & Shops für die unterschiedlichsten Anwender aufgebaut habe, und alle Anwender eigene Lizenzen erworben haben, stellts sich die frage was passiert mit den bestehenden Webseiten wenn ich meine Version von ZP Aktualisiere und weiterhin an den bestehenden Seiten Anpassungen vornehme.

    Müssen dann sämtliche Lizenzen erneuert werden, oder muss auf einem zweiten Rechner, mit der alten Version von ZP die Seiten angepasst werden?

    Herzlichen Dank für deine Unterstützung

    Roland

    Mit freundlichem Gruss

    Roland Lehmann

    ____________________________________________________

    Zeta Producer (Express & Business)

    Version: 16.8.4

    Layout: Clean Style Responsive / Flat Responsive


  • Wenn ein Projekt in Version 16 geöffnet wird, wird es auf die neue Version konvertiert. Danach wäre es dann nicht mehr möglich dieses Projekt mit einer 15er Version zu öffnen.

    Freundliche Grüße
    Stefan S. (Zeta Producer-Support)

Jetzt mitmachen!

Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!