Guten Tag,
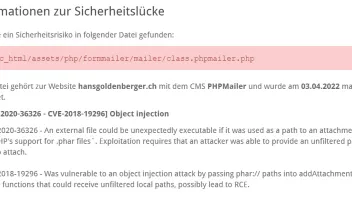
gestern habe ich meine 3 Webseiten nach dem Update auf Version 16 neu veröffentlicht. Hat soweit funktioniert. Jedoch heute morgen hat mir mein Provider von jedem Domain eine Email über das stopfen einer Sicherheitslücke im PHP Mailer Dokument zugesendet.
Offensichtlich gibt es da aus Sicht meines Providers ein potenzielles Problem in einem Script. Dieser wurde von ZP erstellt.
Hier der Text:
Sehr geehrter Kunde,
Wir haben Sicherheitslücken in Scripts entdeckt, die auf Ihrem Account installiert sind. Um Sie und andere Kunden zu schützen, hat unser System die gefundenen Sicherheitslücken automatisch geschlossen. Die folgenden Dateien waren betroffen:
Sicherheitslücke vom Typ “Code-Injection” in PHPMailer
/storage/content/40/6112940/isola-bella.ch/public_html/assets/php/formmailer/mailer/class.phpmailer.php
Sicherheitslücke vom Typ “Code-Injection” in PHPMailer
/storage/content/40/6112940/isola-bella.ch/public_html/assets/php/_extracted/vendors/vendor/phpmailer/phpmailer/src/PHPMailer.php
Die gefundenen Sicherheitslücken können von Angreifern dazu genutzt werden, Schadsoftware auf Ihren Account zu laden und damit Missbrauch zu betreiben. Bitte prüfen Sie Ihren Account auf weitere verdächtige Dateien, die unser System nicht erkannt hat.
Um einen Patch zurückzusetzen, melden Sie sich in Ihrem Hosting Control Panel an und navigieren Sie zur Registerkarte Security.
Kennt jemand so ein Problem?
Ist es ratsam den vom Provider zurückzusetzen. Welche Probleme resultieren wenn man den Patch nicht zurücksetzt?
Danke für Stellungnahme falls etwas bekannt ist.
Freundliche Grüsse
André Brändli